
Ons is in 'n tydperk waarin slimtoestelle 'n integrale deel van ons lewens geword het. As hierdie slimtoestelle slim genoeg is om ons lewe te vergemaklik, kan hul slim gedrag ook deur kuberkrakers benut word om ons privaatheid te oortree, as dit nie behoorlik beveilig word nie.

Onlangs het die sekuriteitsnavorsers van Check Point die privaatheidskwessies rondom slimhuistoestelle wat deur die Suid-Koreaanse tegnologiereus LG vervaardig word, uitgelig . Hulle het 'n sekuriteitsprobleem in LG se SmartThinQ-reeks toestelle ontdek, wat bestaan uit 'n verskeidenheid IoT (Internet van Dinge) toestelle soos lugversorgers, skottelgoedwassers, droërs, oonde, yskaste, stofsuiers en wasmasjiene wat deur LG vervaardig word – almal wat op afstand deur 'n slimfoon beheer word.
Die kwesbaarheid , wat HomeHack genoem word , lê in die mobiele toepassing en in die wolkplatform wat gekoppel is aan LG se SmartThinkQ-huishoudelike toestelle, wat 'n aanvaller toelaat om op afstand beheer te verkry oor enige gekoppelde toestel wat deur die toepassing beheer word.
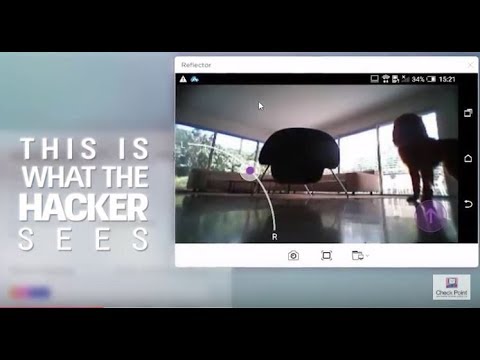
Wat nog erger is, is dat hackers selfs beheer kan neem oor LG se Hom-Bot, 'n robotstofsuier met kamera-toerusting, en toegang tot die regstreekse video-invoer kan kry om op enige iets in die omgewing van die toestel te spioeneer. Hierdie hack vereis nie eens dat hacker en geteikende toestel op dieselfde netwerk is nie.
U kan die videodemonstrasie van die HomeHack-aanval wat deur Check Point-navorsers geplaas is, hier sien. Dit wys hoe maklik dit vir hackers is om die toestel te kaap en dit te gebruik om gebruikers en hul huise te bespied.
Die probleem is die manier waarop die SmartThinQ-app aanmeldings verwerk. In hierdie sin het die navorsingspan verduidelik,
“Deur die aanmeldproses te manipuleer en die slagoffer se e-posadres in te voer in plaas van hul eie, was dit moontlik om die slagoffer se rekening in te kap en beheer te neem oor alle LG SmartThinQ-toestelle wat die gebruiker besit. In sommige gevalle kan die toestelle aan- en afgeskakel word sonder gebruikerstoesig. ”
Die Check Point-navorsers het LG egter op 31 Julie 017 in kennis gestel van hierdie kwesbaarheid, en die maatskappy het dit reggekry om dit einde September reg te stel.
Hoe om teen HomeHack beskerm te word?
Volgens navorsers moet gebruikers van die LG SmartThinQ-mobiele app en toestelle, om hul toestelle te beskerm, seker maak dat hulle opgedateer word na die nuutste sagteware-weergawes van die LG-webwerf.
Check Point raai verbruikers ook aan om die nuutste weergawe (1.9.23) van die LG SmartThinQ-mobiele app via die Google Play Store, Apple's App Store of via LG SmartThinQ-appinstellings op te dateer - om hul slimtoestelle en Wi-Fi-netwerke te beveilig teen indringing en die moontlikheid van oorname van afgeleë toestelle.
Dit is ongetwyfeld een van die ernstigste gevalle wat in onlangse tye blootgelê is, aangesien hackers die privaatheid van gebruikers kan binnedring en hul persoonlike veiligheid kan skend. Die navorsers het gewaarsku dat namate meer slimtoestelle in die huis gebruik word, die risiko's van hackers wat gebruikersprivaatheid skend, toeneem. Hackers begin hul fokus verskuif van die teiken van individuele toestelle na die kaping van die toepassings wat netwerke van toestelle beheer. Daarbenewens het die navorsers gebruikers aangespoor om bewus te wees van die sekuriteits- en privaatheidsrisiko's wanneer hulle hul IoT-toestelle gebruik, en IoT-toestelvervaardigers om te fokus op die beskerming van slimtoestelle teen aanvalle deur 'n robuuste sekuriteitstelsel te implementeer tydens die ontwerp van sagteware en toestelle.
