
Mir sinn an enger Period wou intelligent Geräter en integralen Deel vun eisem Liewen ginn. Wann dës intelligent Geräter schlau genuch sinn fir eist Liewen méi einfach ze maachen, da kéint hiert intelligent Verhalen och vun Hacker exploitéiert ginn fir eis Privatsphär z'iwwerfalen, wann net richteg geséchert.

Viru kuerzem hunn d'Sécherheetsfuerscher vu Check Point d'Privatsphärbedenken ronderëm Smart-Home-Geräter vum südkoreaneschen Technologieris LG ervirgehuewen . Si hunn eng Sécherheetslück an der SmartThinQ-Geräterserie vu LG entdeckt, déi aus enger Auswiel vun IoT-Geräter (Internet of Things) besteet, wéi Klimaanlagen, Geschirrspüler, Trockner, Uewen, Frigoen, Staubsauger a Wäschmaschinnen, déi vun LG hiergestallt ginn - all déi vun engem Smartphone aus op Distanz gesteiert kënne ginn.
D' Lück , déi als HomeHack bezeechent gëtt , läit an der mobiler App an an der Cloud-Plattform, déi mat den LG SmartThinkQ Haushaltsapparater verlinkt ass, wat et engem Ugräifer erlaabt, all ugeschlossenen Apparat, deen vun der App kontrolléiert gëtt, aus der Distanz ze kontrolléieren.
Wat nach méi schlëmm ass, Hacker kéinten och iwwer Kontroll vum LG's Hom-Bot, e Kamera-ausgestattete Roboter Staubsauger, iwwerhuelen an Zougang zum Live Video Feed kréien fir alles an der Ëmgéigend vum Apparat ze spionéieren. Dësen Hack erfuerdert net emol Hacker a geziilten Apparat am selwechte Netz ze sinn.
Dir kënnt d'Video Demonstratioun vum HomeHack Attack kucken, gepost vun de Check Point Fuerscher hei. Et weist wéi einfach et ass fir Hacker den Apparat ze kapen an ze benotzen fir Benotzer an hir Heiser ze spionéieren.
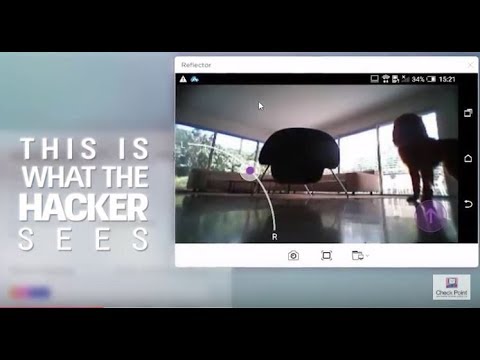
D'Thema ass am Wee wéi d'SmartThinQ App Logins veraarbecht. An dësem Sënn huet d'Fuerschungsteam erkläert,
“Duerch de Loginprozess ze manipuléieren an d'E-Mailadress vum Affer anzeginn amplaz hir eege war et méiglech op de Kont vum Affer ze hacken an d'Kontroll iwwer all LG SmartThinQ Geräter vum Benotzer ze huelen. An e puer Fäll kéinten d'Apparater ouni Uleedung vum Benotzer un- an ausgeschalt ginn. "
Wéi och ëmmer, de Check Point Fuerscher hunn LG iwwer dës Schwachstelle den 31. Juli 017 matgedeelt, an d'Firma huet et fäerdeg bruecht se Enn September ze korrigéieren.
Wéi geschützt géint HomeHack?
Laut Fuerscher, fir hir Geräter ze schützen, sollten d'Benotzer vun der LG SmartThinQ Handy App an Apparater suergen datt se op déi lescht Softwareversioune vun der LG Websäit aktualiséiert ginn.
Check Point réit och de Konsumenten déi lescht Versioun (1.9.23) vun der LG SmartThinQ Handy App iwwer Google Play Store, Apple App Store oder iwwer LG SmartThinQ App Astellungen ze updaten - fir hir Smart Apparater an Heem Wi-Fi Netzwierker géint Andréngen ze sécheren. d'Méiglechkeet vun der Erfindung vun der Remise vun engem Gerät.
Dëst ass ouni Zweiwel ee vun de schlëmmste Fäll, déi an der leschter Zäit opgedeckt goufen, well Hacker d'Privatsphär vun de Benotzer verletze kéinten an hir perséinlech Sécherheet verletze kéinten. D'Fuerscher hunn drop higewisen, datt mat der Benotzung vun ëmmer méi Smart-Geräter am Stot d'Risike vun Hacker, déi d'Privatsphär vun de Benotzer verletzen, zouhuelen. Hacker verleeën hire Fokus dovun, sech op eenzel Apparater ze konzentréieren, op d'Hacken vun den Apps, déi d'Netzwierker vun Apparater kontrolléieren. Zousätzlech hunn d'Fuerscher d'Benotzer opgeruff, sech iwwer d'Sécherheets- a Privatsphärrisike bewosst ze sinn , wann se hir IoT-Geräter benotzen, an d'Hiersteller vun IoT-Geräter solle sech op de Schutz vun Smart-Geräter géint Attacken konzentréieren, andeems se e robust Sécherheetssystem beim Design vu Software an Apparater implementéieren.
