
స్మార్ట్ పరికరాలు మన జీవితంలో ఒక భాగంగా మారిన కాలంలో మేము ఉన్నాము. ఈ స్మార్ట్ పరికరాలు మన జీవితాన్ని సులభతరం చేయడానికి తగినంత స్మార్ట్గా ఉంటే, సరిగ్గా భద్రత పొందకపోతే, వారి గోప్య ప్రవర్తనను మా గోప్యతపై దాడి చేయడానికి హ్యాకర్లు కూడా దోపిడీ చేయవచ్చు.

ఇటీవల, చెక్ పాయింట్కు చెందిన భద్రతా పరిశోధకులు, దక్షిణ కొరియా టెక్నాలజీ దిగ్గజం LG తయారు చేసిన స్మార్ట్ హోమ్ పరికరాలకు సంబంధించిన గోప్యతా ఆందోళనలను వెలుగులోకి తెచ్చారు. LG యొక్క స్మార్ట్థింక్ శ్రేణి పరికరాలలో వారు ఒక భద్రతా లోపాన్ని కనుగొన్నారు. ఈ శ్రేణిలో LG తయారు చేసిన ఎయిర్ కండిషనర్లు, డిష్వాషర్లు, డ్రైయర్లు, ఓవెన్లు, రిఫ్రిజిరేటర్లు, వాక్యూమ్ క్లీనర్లు మరియు వాషింగ్ మెషీన్ల వంటి ఎంపిక చేసిన IoT (ఇంటర్నెట్ ఆఫ్ థింగ్స్) పరికరాలు ఉన్నాయి – వీటన్నింటినీ స్మార్ట్ఫోన్ ద్వారా రిమోట్గా నియంత్రిస్తారు.
హోమ్హ్యాక్ అని పిలువబడే ఈ లోపం , LG స్మార్ట్థింక్క్యూ గృహోపకరణాలకు అనుసంధానించబడిన మొబైల్ యాప్ మరియు క్లౌడ్ ప్లాట్ఫారమ్లో ఉంది. దీని ద్వారా, దాడి చేసేవారు యాప్ ద్వారా నియంత్రించబడే ఏదైనా అనుసంధానిత ఉపకరణాన్ని రిమోట్గా తమ నియంత్రణలోకి తీసుకోవచ్చు.
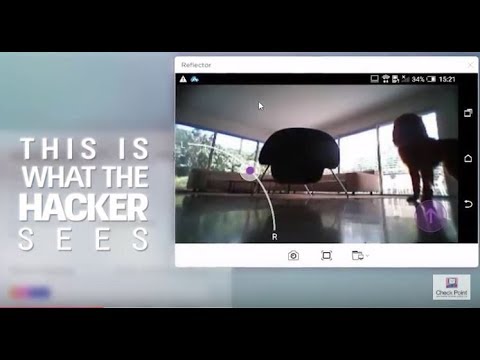
అంతకన్నా దారుణమైన విషయం ఏమిటంటే, కెమెరాతో కూడిన రోబోటిక్ వాక్యూమ్ క్లీనర్ అయిన ఎల్జీ యొక్క హోమ్-బాట్ను కూడా హ్యాకర్లు రిమోట్గా నియంత్రించవచ్చు మరియు పరికరం పరిసరాల్లోని ఏదైనా గూ y చర్యం చేయడానికి లైవ్ వీడియో ఫీడ్ను యాక్సెస్ చేయవచ్చు. ఈ హాక్కు హ్యాకర్ మరియు లక్ష్య పరికరం ఒకే నెట్వర్క్లో ఉండవలసిన అవసరం లేదు.
చెక్ పాయింట్ పరిశోధకులు పోస్ట్ చేసిన హోమ్హాక్ దాడి వీడియో ప్రదర్శనను మీరు ఇక్కడ చూడవచ్చు. హ్యాకర్లు ఉపకరణాన్ని హైజాక్ చేయడం మరియు వినియోగదారులు మరియు వారి ఇళ్లపై నిఘా పెట్టడానికి ఉపయోగించడం ఎంత సులభమో ఇది చూపిస్తుంది.
SmartThinQ అనువర్తనం లాగిన్లను ప్రాసెస్ చేసే విధానంలో సమస్య ఉంది. ఈ కోణంలో, పరిశోధనా బృందం వివరించింది,
"లాగిన్ ప్రాసెస్ను మార్చడం ద్వారా మరియు బాధితుడి ఇమెయిల్ చిరునామాను వారి స్వంతంగా కాకుండా నమోదు చేయడం ద్వారా, బాధితుడి ఖాతాలోకి హ్యాక్ చేయడం మరియు యూజర్ యాజమాన్యంలోని అన్ని ఎల్జి స్మార్ట్టిన్క్యూ పరికరాలను నియంత్రించడం సాధ్యమైంది. కొన్ని సందర్భాల్లో, వినియోగదారు పర్యవేక్షణ లేకుండా పరికరాలను ఆన్ మరియు ఆఫ్ చేయవచ్చు. ”
ఏదేమైనా, చెక్ పాయింట్ పరిశోధకులు జూలై 31, 017 న ఈ హాని గురించి ఎల్జీకి తెలియజేసారు మరియు సెప్టెంబర్ చివరిలో కంపెనీ వాటిని సరిదిద్దగలిగింది.
హోమ్హ్యాక్కు వ్యతిరేకంగా ఎలా రక్షించబడాలి?
పరిశోధకుల అభిప్రాయం ప్రకారం, వారి పరికరాలను రక్షించడానికి, LG SmartThinQ మొబైల్ అనువర్తనం మరియు ఉపకరణాల వినియోగదారులు LG వెబ్సైట్ నుండి తాజా సాఫ్ట్వేర్ సంస్కరణలకు నవీకరించబడతారని నిర్ధారించుకోవాలి.
గూగుల్ ప్లే స్టోర్, ఆపిల్ యొక్క యాప్ స్టోర్ ద్వారా లేదా ఎల్జీ స్మార్ట్ టిన్క్యూ యాప్ సెట్టింగుల ద్వారా ఎల్జి స్మార్ట్ టిన్క్యూ మొబైల్ అనువర్తనం యొక్క తాజా వెర్షన్ (1.9.23) కు అప్డేట్ చేయాలని చెక్ పాయింట్ వినియోగదారులకు సలహా ఇస్తుంది - వారి స్మార్ట్ పరికరాలను మరియు ఇంటి వై-ఫై నెట్వర్క్లను చొరబాటుకు వ్యతిరేకంగా మరియు రిమోట్ పరికరం స్వాధీనం చేసుకునే అవకాశం.
నిస్సందేహంగా, ఇటీవలి కాలంలో వెలుగులోకి వచ్చిన అత్యంత తీవ్రమైన కేసులలో ఇది ఒకటి, ఎందుకంటే హ్యాకర్లు వినియోగదారుల గోప్యతను ఉల్లంఘించి, వారి వ్యక్తిగత భద్రతను దెబ్బతీయగలరు. ఇళ్లలో మరిన్ని స్మార్ట్ పరికరాల వాడకం పెరుగుతున్న కొద్దీ, హ్యాకర్లు వినియోగదారుల గోప్యతను ఉల్లంఘించే ప్రమాదం కూడా పెరుగుతుందని పరిశోధకులు హెచ్చరించారు. హ్యాకర్లు తమ దృష్టిని వ్యక్తిగత పరికరాలను లక్ష్యంగా చేసుకోవడం నుండి, పరికరాల నెట్వర్క్లను నియంత్రించే యాప్లను హ్యాక్ చేయడం వైపు మళ్లిస్తున్నారు. అంతేకాకుండా, వినియోగదారులు తమ ఐఓటీ పరికరాలను ఉపయోగించేటప్పుడు భద్రత మరియు గోప్యతా ప్రమాదాల పట్ల అప్రమత్తంగా ఉండాలని , అలాగే ఐఓటీ పరికరాల తయారీదారులు సాఫ్ట్వేర్ మరియు పరికరాల రూపకల్పన సమయంలోనే పటిష్టమైన భద్రతా వ్యవస్థను అమలు చేయడం ద్వారా స్మార్ట్ పరికరాలను దాడుల నుండి రక్షించడంపై దృష్టి పెట్టాలని పరిశోధకులు కోరారు.
