
מיר זענען אין אַ צייט וואָס סמאַרט דעוויסעס האָבן ווערן אַ ינטאַגראַל טייל פון אונדזער לעבן. אויב די סמאַרט דעוויסעס זענען קלוג גענוג צו מאַכן אונדזער לעבן גרינגער, זייער כאַרץ אָפּפירונג קען אויך זיין עקספּלויטאַד דורך כאַקערז צו באַפאַלן אונדזער פּריוואַטקייט, אויב נישט סיקיורד רעכט.

לעצטנס, האבן די זיכערהייטס-פארשער פון טשעק פוינט ארויסגעוויזן די פריוואטקייט-זארגן ארום קלוגע היים-דעווייסעס פאבריצירט דורך דעם דרום-קארעאישן טעכנאלאגיע-ריז LG. זיי האבן אנטדעקט א זיכערהייטס-שוואכקייט אין LG'ס SmartThinQ סעריע פון דעווייסעס, וואס באשטייט פון א סעלעקציע פון IoT (אינטערנעט פון זאכן) דעווייסעס ווי לופטקילונג-מאשינען, שיסל-וואשערס, טריקענערס, אויוון, פרידזשידערס, וואקיום-קליינערס, און וואש-מאשינען פאבריצירט דורך LG – אלע וואס ווערן ווייט קאנטראלירט דורך א סמארטפאן.
גערופן HomeHack, די שוואַכקייט געפינט זיך אין דער מאָביל אַפּ און אין דער וואָלקן פּלאַטפאָרמע וואָס איז פֿאַרבונדן מיט LG'ס SmartThinkQ היים אַפּפּליאַנסעס, און דאָס ערלויבט אַן אַטאַקער צו באַקומען קאָנטראָל פֿון ווייטנס איבער יעדן פֿאַרבונדענעם אַפּפּליאַנס וואָס ווערט קאָנטראָלירט דורך דער אַפּ.
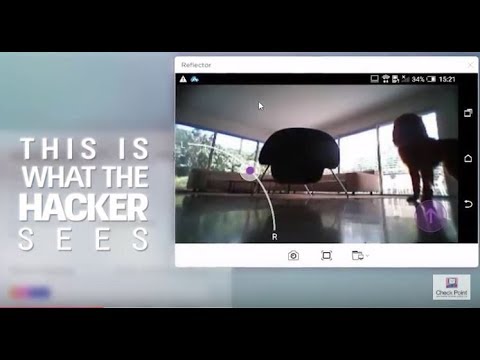
וואָס ערגער איז, כאַקערז קען אפילו נעמען רימאָוטלי קאָנטראָל פון LG ס Hom-Bot, אַ אַפּאַראַט יקוויפּט ראָובאַטיק וואַקוום קלינער, און אַקסעס די לעבן ווידעא קאָרמען צו שפּיאָן אויף עפּעס אין די מיטל ס געגנט. דעם כאַק טוט נישט אפילו דאַרפן אַז העקער און טאַרגעטעד מיטל זאָל זיין אויף דער זעלביקער נעץ.
איר קענען זען די ווידעא דעמאַנסטריישאַן פון די HomeHack באַפאַלן אַרייַנגעשיקט דורך פאָרשער פון Check Point דאָ. עס ווייזט ווי גרינג עס איז פֿאַר כאַקערז צו כיידזשאַק די אַפּפּליאַנסע און נוצן עס צו שפּיאָן אויף וסערס און זייער האָמעס.
די אַרויסגעבן איז ווי די SmartThinQ אַפּ פּראַסעסאַז לאָגינס. אין דעם זינען, די פאָרשונג מאַנשאַפֿט דערקלערט,
"דורך מאַניפּיאַלייטינג די לאָגין פּראָצעס און אַרייַן די E- בריוו אַדרעס פון די קאָרבן אַנשטאָט פון זייער אייגענע, עס איז געווען מעגלעך צו כאַק אין די חשבון פון די קאָרבן און נעמען קאָנטראָל פון אַלע LG סמאַרטהינק דעוויסעס אָונד דורך די באַניצער. אין געוויסע פֿאַלן, האָט מען געקאָנט אָנמאַכן און אויסשטעלן די מיטלען אָן באַנוצערס אויפזיכט. ”
די פאָרשער פון טשעק-פונט האָבן אָנגעוויזן LG וועגן דעם וואַלנעראַביליטי אויף 31 יולי 017, און די פירמע געראטן צו ריכטיק זיי אין די סוף פון סעפטעמבער.
ווי אַזוי צו זיין פּראָטעקטעד קעגן HomeHack?
לויט צו ריסערטשערז, צו באַשיצן זייער דעוויסעס, די ניצערס פון די LG SmartThinQ רירעוודיק אַפּ און אַפּפּליאַנסעס זאָל ענשור אַז זיי זענען דערהייַנטיקט צו די לעצטע ווייכווארג ווערסיעס פון די LG וועבזייטל.
Check Point אויך אַדווייזיז קאָנסומערס צו דערהייַנטיקן די לעצטע ווערסיע (1.9.23) פון LG סמאַרטהינק רירעוודיק אַפּ דורך Google פּלייַ סטאָר, עפּל ס אַפּ סטאָר אָדער דורך LG SmartThinQ אַפּ סעטטינגס - צו באַוואָרענען זייער סמאַרט דעוויסעס און היים ווי-פי נעטוואָרקס קעגן ינטרוזשאַן און די מעגלעכקייט פון קאָנטראָל פון ווייַט מיטל.
אָן אַ ספק, דאָס איז איינער פֿון די ערנסטסטע פֿאַלן וואָס זענען אויפֿגעדעקט געוואָרן אין די לעצטע צייטן, ווײַל העקערס קענען אײַנדרינגען אין דער פּריוואַטקייט פֿון באַניצער און פֿאַרלעצן זייער פּערזענלעכע זיכערהייט. די פֿאָרשער האָבן געוואָרנט אַז ווי מער און מער קלוגע דעוויסעס ווערן גענוצט אין שטוב, וואַקסן די ריזיקעס פֿון העקערס וואָס פֿאַרלעצן באַניצער פּריוואַטקייט. העקערס פֿאַנגען אָן צו פֿאַרשיבן זייער פֿאָקוס פֿון צילן אויף יחידישע דעוויסעס, צו כאַקן די אַפּפּס וואָס קאָנטראָלירן נעטוואָרקס פֿון דעוויסעס. דערצו, האָבן די פֿאָרשער געבעטן באַניצער צו זײַן באַוואוסטזיניק וועגן די זיכערהייט און פּריוואַטקייט ריזיקעס ווען זיי נוצן זייערע IoT דעוויסעס און IoT דעוויס פאַבריקאַנטן צו פֿאָקוסירן אויף באַשיצן קלוגע דעוויסעס קעגן אַטאַקעס, דורך אימפּלעמענטירן אַ שטאַרקע זיכערהייט סיסטעם בעת דעם פּלאַן פֿון ווייכווארג און דעוויסעס.
