
微軟已有 16 年曆史的 Windows XP 是一個過時的操作系統,不再更新,也不再接收安全更新。 因此,所有仍在 Windows XP 上運行的 ATM 都有容易被黑客入侵的風險。

近日,俄羅斯博客平台“Habrahabr”的一名員工發現,運行Windows XP的國有“Sberbank”運營的ATM存在固有的安全漏洞,很容易被黑客利用。
該員工成功入侵了ATM機上安裝的Windows XP作業系統的使用者介面。據他描述,透過連續按下5次SHIFT、CTRL、ALT和WINDOWS等特殊鍵,機器啟用了黏滯鍵功能,從而允許他存取Windows設定並顯示作業系統的任務欄和開始功能表。
該漏洞是在該員工等待接聽電話時發現的; 出於無聊,他連續按了 5 次 ATM 鍵盤上的 SHIFT 鍵。 它彈出一個提示,講述 Windows 的粘滯鍵功能。 有了這個提示,他就能夠訪問操作系統的其他部分。 一旦用戶進入了機器的限制部分,我們就不需要強調可以利用的 Windows XP 缺陷。
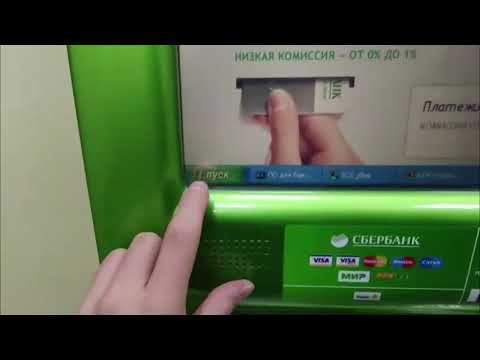
據報道,俄羅斯聯邦儲蓄銀行(Sberbank)早在兩週前就被告知其自動櫃員機有安全漏洞。儘管該銀行承諾會緊急修復該問題,但發現漏洞的用戶稱,當他再次使用該終端時,發現漏洞並未修復。
微軟已敦促各銀行將ATM機的Windows系統更新至最新版本,以避免各種惡意軟體攻擊。令人擔憂的是,目前仍有許多ATM機運作的是Windows XP系統,這些系統已無法接收任何安全性更新。
